
Før du begynner
Logg inn som brukeren integrasjonen skal bruke rettighetene til. Personlige tilgangstokener virker på tvers av virksomhetene brukeren tilhører; de er ikke begrenset til valgt arbeidsflate.
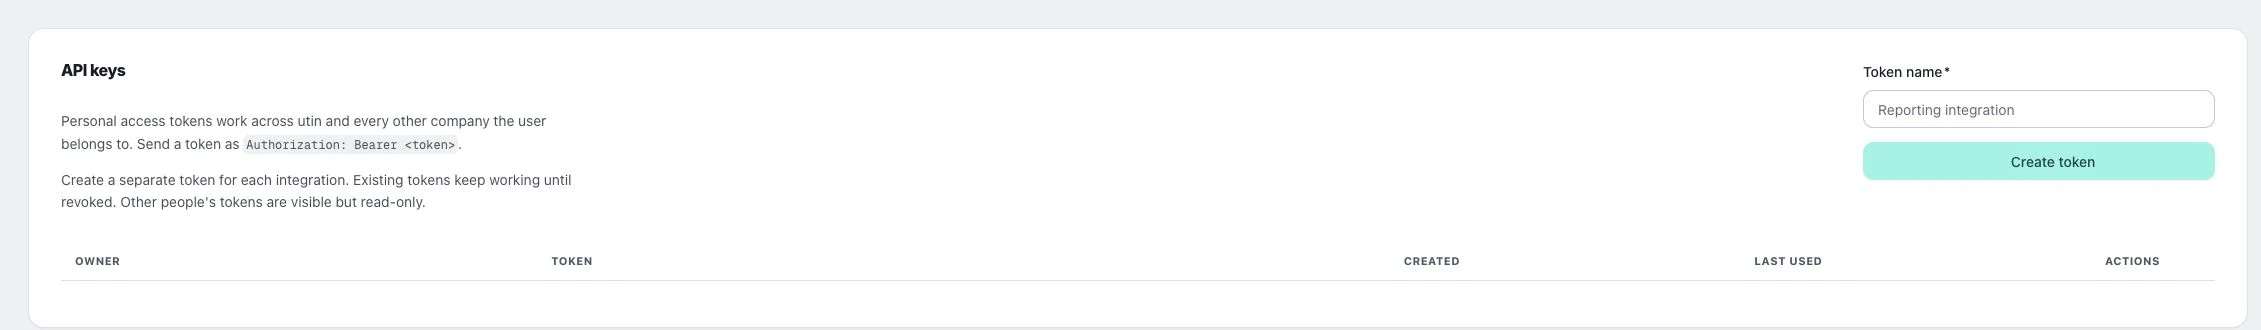
1. Opprett et navngitt token
Åpne Agents & API → API keys, fyll ut Token name og velg Create token. Bruk et eget navn for hver integrasjon, slik at du kan trekke tilbake ett uten å avbryte de andre.
2. Lagre tokenet sikkert
Kopier det nye tokenet fra dialogen til et sikkert passord- eller nøkkellager for integrasjonen. Behandle det som et passord. Send det i HTTP-headeren Authorization: Bearer <token>, ikke i offentlige URL-er eller kildefiler.
3. Trekk tilbake et gammelt token
Finn tokenet etter navn og bruk tilbakekallingshandlingen. Les Revoke personal access token og bekreft bare riktig token. Et nytt token trekker ikke automatisk tilbake eksisterende tokener.
Kontroller resultatet
Bruk en lesende API-forespørsel for å kontrollere at integrasjonen virker. Etter at du har trukket tilbake tokenet, skal det ikke lenger gi tilgang til API-et. Andres tokener kan være synlige, men er skrivebeskyttet.
Hvis noe ikke fungerer
Hvis du mister tokenverdien, opprett en erstatning og trekk tilbake det ubrukte tokenet. Ved avvist tilgang må du kontrollere både token og brukerens virksomhetsrettigheter.